
Mục lục
DINHDANH Creator · Bài AS05 · Trung bình · Loạt Aura
Đăng nhập quản trị
& vai trò trên site
& vai trò trên site
Ai được làm gì: biên tập viên, quản trị, siêu quản trị - nói bằng việc hàng ngày, không cần nhớ tên kỹ thuật.
Mục tiêu: Hiểu ba vai trò; biết nơi quản tài khoản; không chia sẻ tài khoản chủ.
Thời lượng: ~14 phút · Trước: AS03, F03 · Sau: AS06
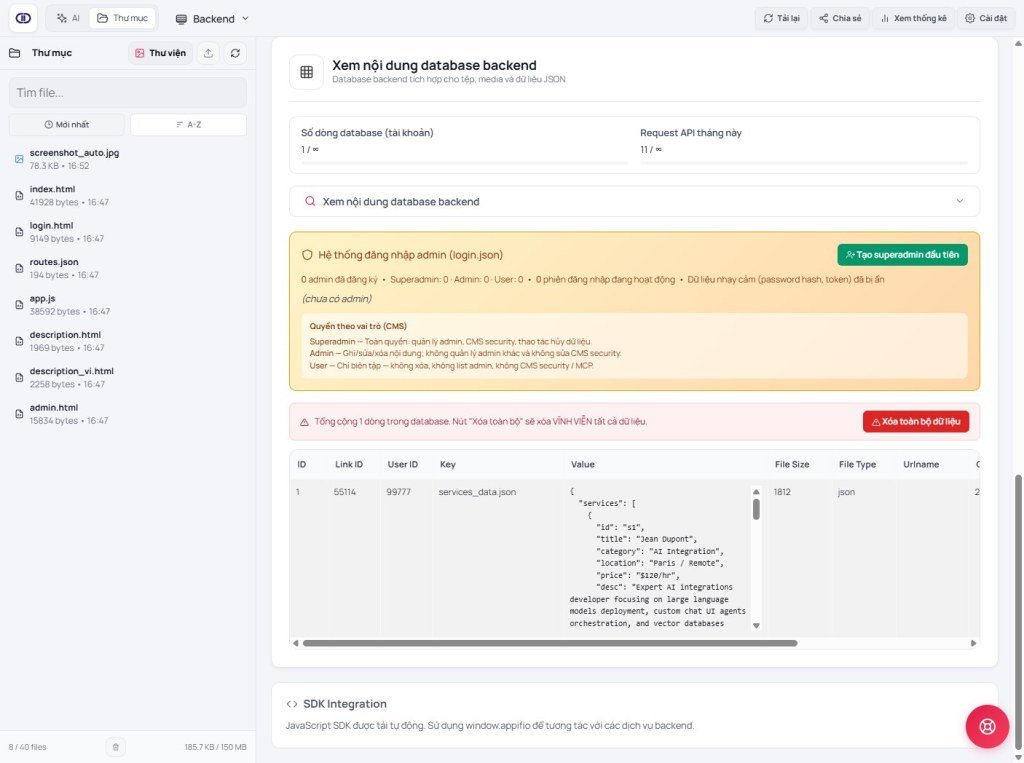
Backend Admin Management login.json Tài khoản /cms
1. Sơ đồ ba vai trò
Siêu quản trị (superadmin) - chủ site: tạo/xóa tài khoản, mọi quyền
Quản trị (admin) - vận hành nội dung & dữ liệu quan trọng
Người dùng quản trị nhẹ (user) - biên tập hạn chế hơn (vd. không xóa vĩnh viễn một số việc)
Khách site (không đăng nhập) ≠ tài khoản quản trị
2. Thuật ngữ
| Thuật ngữ | Nghĩa | Nơi thấy |
|---|---|---|
| login.json | Nơi hệ thống giữ danh sách tài khoản quản trị (không sửa tay) | Tab Backend · Admin Management |
| Còn đăng nhập quản trị | Phiên làm việc quản trị còn hiệu lực | Trang admin / CMS |
| Tên đăng nhập | 3-50 ký tự: chữ, số, gạch dưới, gạch ngang, chấm | Form tạo tài khoản / đăng nhập |
3. Việc hàng ngày theo vai trò (ma trận đầy đủ hơn)
| Việc | Khách | User | Admin | Siêu QT |
|---|---|---|---|---|
| Đọc nội dung công khai | Có* | Có | Có | Có |
| Gửi form (thêm 1 dòng) | Có** | - | - | - |
| Đăng / sửa bài, upload ảnh | Không | Có | Có | Có |
| Thêm đường dẫn (route) | Không | Có | Có | Có |
| Xóa dòng / thùng rác / xóa route | Không | Không | Có | Có |
| Sửa cài đặt hệ thống CMS | Không | Không | Có | Có |
| Xóa vĩnh viễn file dữ liệu | Không | Không | Không | Có |
| Tạo / sửa / xóa tài khoản quản trị | Không | Không | Xem danh sách (hạn chế) | Đầy đủ |
| Đổi mật khẩu / hồ sơ của mình | Không | Có | Có | Có |
* Khách có thể bị lọc (chỉ thấy bài đã xuất bản) nếu bật bảo mật nội dung - AS11.
** Form liên hệ / đặt hàng: chỉ khi loại nội dung cho phép khách thêm dòng.
Phiên đăng nhập quản trị thường còn khoảng 24 giờ rồi cần đăng nhập lại. Chi tiết method: loạt AM06.
3b. Nguyên tắc bắt buộc (không làm sai)
- Không tự tạo file “users / auth” riêng - chỉ dùng hệ thống tài khoản sẵn (
login.jsondo hệ thống giữ). - Không sửa / đọc
login.jsonbằng tay hay nhờ AI ghi đè file đó. - Không tự “mã hóa mật khẩu” trên trang rồi so khớp - chỉ đăng nhập qua form / API chuẩn.
- Tài khoản đầu tiên khi chưa có ai = siêu quản trị. Tài khoản sau do siêu quản trị tạo.
- Sai mật khẩu nhiều lần → có thể “Thử lại sau” (giống AS03) - đợi, không spam.
4. Các bước thực tế
- Tab Backend → khu Admin Management (liên quan
login.json) - xem hướng dẫn tạo/quản tài khoản theo UI. - Hoặc vào CMS
/tên-link-của-bạn/cms→ mục Tài khoản / người dùng (nếu đã setup - AS07). - Tạo tài khoản biên tập với vai trò thấp hơn chủ - không đưa mật khẩu siêu quản trị cho nhân viên.
- Nhắc team: hết việc thì đăng xuất trên máy chung.
5. So sánh
- WordPress roles: Author / Editor / Admin - cùng ý tưởng tầng quyền.
- Shopify staff: cấp quyền từng mục - DINHDANH gọn hơn với vài vai trò.
6. Giới hạn & bảo mật
Làm được
- Nhiều người cùng vận hành
- Tách quyền biên tập vs chủ
Không / tránh
- Không sửa login.json bằng tay
- Không dùng chung một tài khoản chủ
- Mật khẩu đã được hệ thống bảo vệ - không nhờ AI “in mật khẩu ra trang”.
- Tên đăng nhập ngoài khoảng 3-50 ký tự hợp lệ sẽ bị từ chối.
7. Vấn đề thường gặp
| Tình huống | Xử lý |
|---|---|
| Nút bị từ chối / không hiện | Đăng nhập bằng tài khoản quyền cao hơn |
| Quên mật khẩu chủ | Quy trình khôi phục theo tài khoản DINHDANH / hỗ trợ - không “bypass” |
8. Checklist
- Bạn phân được khách site vs tài khoản quản trị?
- Nhân viên có tài khoản riêng, không dùng mật khẩu chủ?
AS06 - Secrets & hàm máy chủ
Điều hướng nội bộ (cùng ngôn ngữ)
DINHDANH Creator · Loạt Aura · AS05
