
Mục lục
DINHDANH Creator · Bài AS06 · Trung bình · Loạt Aura
Secrets & hàm máy chủ
(gửi mail / thanh toán…)
(gửi mail / thanh toán…)
Giữ chìa khóa dịch vụ trong két (Secrets) - không dán vào trang HTML để khách xem mã nguồn là thấy.
Mục tiêu: Thêm secret đúng UI; nhờ AI gọi hàm máy chủ; không lộ key trên trình duyệt.
Thời lượng: ~14 phút · Trước: AS05, F04 · Sau: AS07
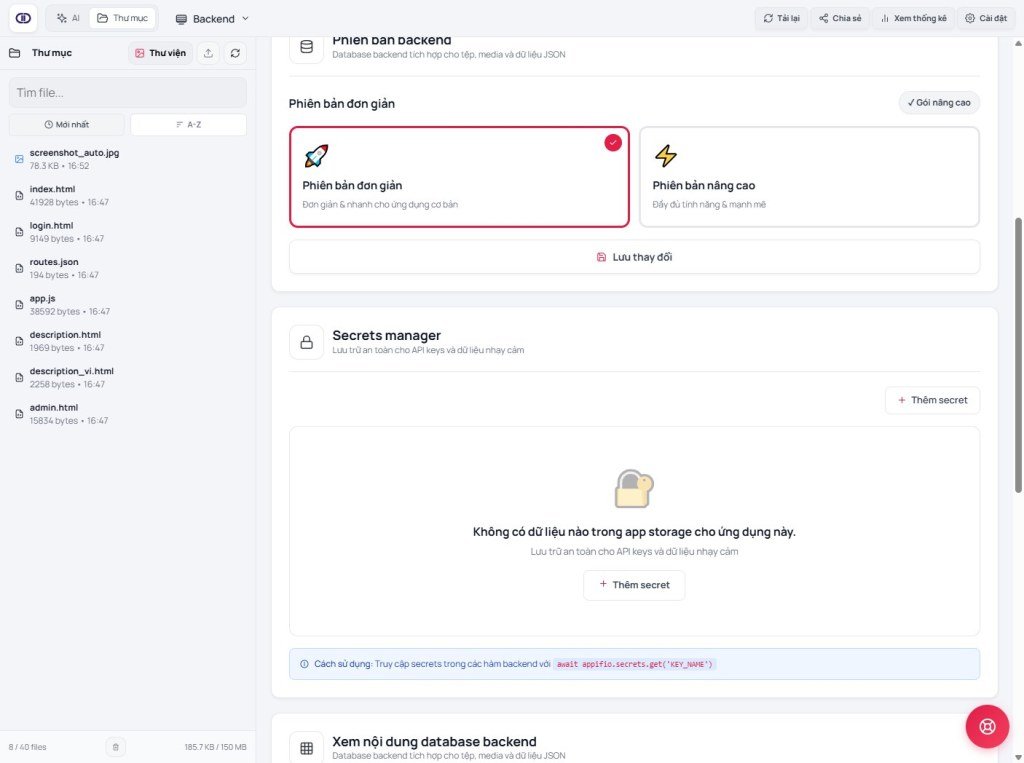
Secrets manager Thêm secret Backend Lưu thay đổi
1. Sơ đồ két bí mật
Key SMTP / thanh toán / API ngoài
→ Tab Backend → Secrets manager → Thêm secret
→ Trang admin nhấn “Gửi thử” / thanh toán
→ Máy chủ lấy secret phía sau - trình duyệt khách không thấy đủ giá trị
2. Thuật ngữ
| Thuật ngữ | Nghĩa | Nơi thấy |
|---|---|---|
| Secret | Giá trị bí mật (mật khẩu API, token…) | Secrets manager |
| Hàm máy chủ | Việc chạy phía sau (gửi mail…) dùng secret an toàn | Trang admin do AI tạo |
| Không hiện đủ giá trị | UI có thể che bớt secret đã lưu | Danh sách secrets |
3. Các bước
- Tab Backend → Secrets manager → Thêm secret - đặt tên dễ nhớ (vd.
SMTP_PASS) và dán giá trị. - Lưu theo nút trên UI Secrets (không nhầm với toolbar).
- Mode Coder: “Trang admin có nút Gửi thử email - dùng secret tên … phía máy chủ; không in secret ra HTML.”
- Test trên bản Thay đổi khi đã đăng nhập quản trị → rồi Lưu thay đổi.
Sai phổ biến: Nhờ AI viết mật khẩu SMTP thẳng vào file trang → ai xem mã nguồn cũng lấy được.
3b. Hàm máy chủ chạy thế nào? (SECTION BACKEND FUNCTION)
Trang admin (đã đăng nhập) → gọi tên hàm (vd. gửi mail thử)
→ Máy chủ chạy file trong thư mục backend/functions/
→ Hàm đọc secret từ két (không lộ ra trình duyệt)
→ Trả kết quả JSON về trang
- File hàm do AI tạo/sửa trong kho file trang (cần quyền quản trị) - bạn không dán secret vào file hàm.
- Mỗi lần gọi có giới hạn thời gian / kích thước (sandbox) - chi tiết Coder: AM07.
- Gọi hàm cũng có “Thử lại sau” riêng nếu spam - đừng bấm liên tục khi lỗi.
- Nếu bật bảo mật CMS chặt: khách có thể bị từ chối gọi hàm - chỉ để trên trang admin (AS11).
Tên secret trên UI phải khớp tên hàm đọc (thường chữ HOA + gạch dưới). Sai tên = không đọc được dù đã Thêm secret.
4. So sánh
- Vercel / Netlify env: cùng ý “biến môi trường” - DINHDANH đặt trong Secrets manager.
- Bubble API Connector keys: tương tự két riêng, không lộ UI khách.
5. Giới hạn & bảo mật
Làm được
- Mail, webhook, thanh toán an toàn hơn
- Đổi secret không sửa HTML
Không
- Không nhờ AI lộ secret ra console trang
- Không share màn hình Secrets công khai
6. Vấn đề thường gặp
| Tình huống | Xử lý |
|---|---|
| Gửi mail thất bại | Đúng tên secret? Còn hạn key nhà cung cấp? |
| Khách bấm được nút gửi mail | Chỉ để sau đăng nhập quản trị; kiểm tra quyền trang |
7. Checklist
- Secret nằm trong Secrets manager, không trong HTML?
- Nút dùng secret chỉ dành cho quản trị?
Nhóm tiếp theo · CMS
AS07 - Mở CMS lần đầu & tài khoản chủ
Điều hướng nội bộ (cùng ngôn ngữ)
DINHDANH Creator · Loạt Aura · AS06
